ABB KNX 工具漏洞提醒:老项目要补上安全交付流程
美国 CISA 7 月 28 日发布 ABB KNX Update Tool 的工业控制系统 advisory,涉及 CVE-2026-12705。公开描述显示,问题与固件文件完整性校验支持不足有关,影响 ABB 和 Busch-Jaeger 版本的 KNX Update Tool 2.0.175 及以前版本。这个新闻不适合被写成“KNX 不安全”,更准确的理解是:越是长期运行的建筑自动化系统,越需要安全交付和运维流程。
KNX 的优势是稳定、开放、寿命长。很多别墅、会所和楼宇项目运行十几年仍然正常,这也是它区别于很多消费级智能家居的地方。但“寿命长”也意味着项目资料、工程软件、固件工具、现场物理边界和后续维护责任必须管理好。否则,问题不一定出在设备本身,而可能出在工具链和交付流程。
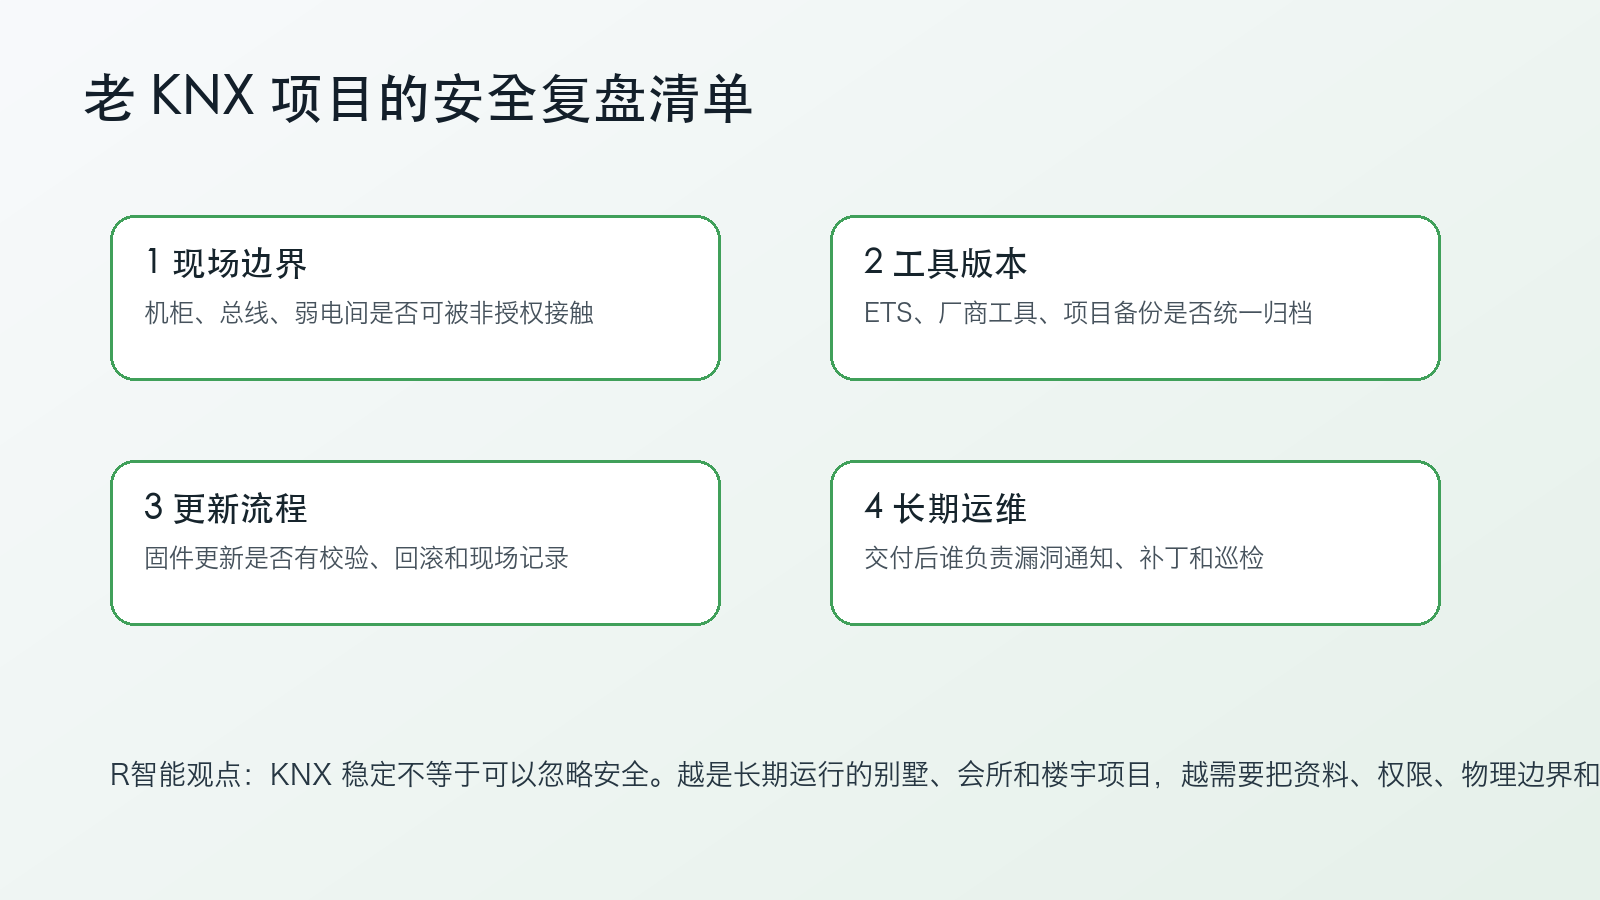
为什么老 KNX 项目更需要复盘
很多早期 KNX 项目交付时,重点放在功能:灯光能不能调、窗帘能不能动、空调能不能联动、面板逻辑是否符合业主习惯。安全交付往往没有今天这么完整。比如 ETS 项目文件是否归档,设备地址和拓扑是否清楚,弱电间是否有权限管理,工程电脑里是否保留旧工具,固件更新是否有校验和回滚记录,这些都会影响长期运维。
对别墅客户来说,这些细节平时看不见,但一旦设备更换、系统扩建、网络改造、安防升级或跨品牌接入,就会决定项目能不能被顺利维护。专业公司不能只会安装,也要能把项目资料、权限、版本和责任边界留下来。
安全不是恐慌,而是交付标准
这类 advisory 给集成商的提醒很明确:工具版本要可追踪,厂商公告要有人关注,固件更新不能随意操作,工程电脑和项目备份要有管理制度。现场层面,KNX 总线、IP 网关、弱电机柜和运维账号也要有边界,不应让无关人员随意接触。
R智能做 KNX、Matter、AI 智能和建筑自动化系统集成时,会更强调“可持续运维”的交付方式。漂亮的面板和场景只是表面,真正专业的项目要经得起多年后的维护、扩容和安全检查。对老项目而言,定期复盘一次资料、工具、权限和网络边界,往往比临时加几个新设备更有价值。