你家墙里的KNX总线可能是“裸奔”的:KNX Secure实战解读
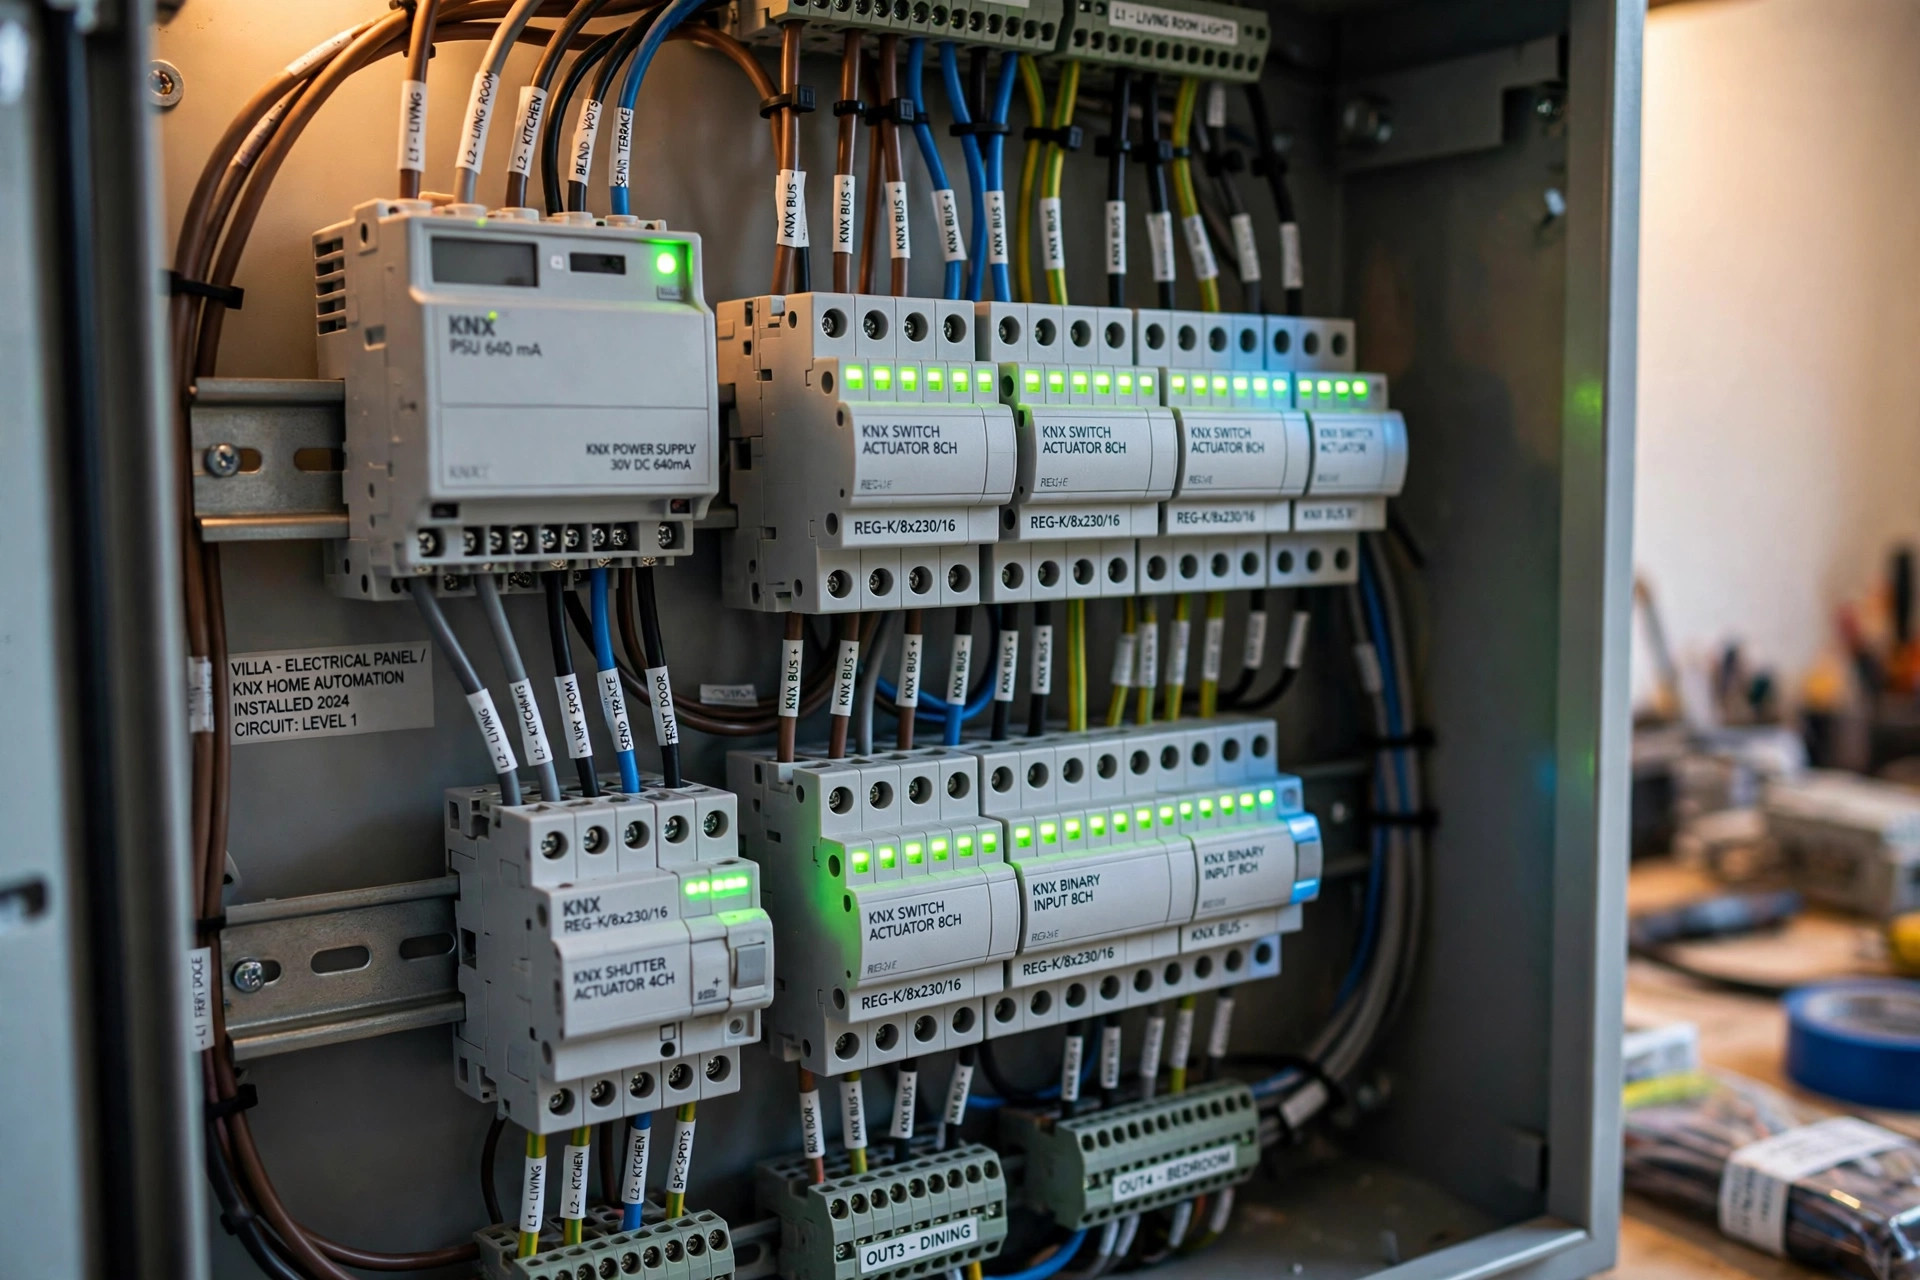
今天上午在论坛发了个帖子,问大家 KNX Secure 开了没。回帖还没热起来,我先把这事展开写写——因为这可能是很多别墅业主压根没意识到的一个口子。
先说结论:传统 KNX 总线,报文是明文的
KNX 诞生那会儿,安全模型很简单:总线埋在墙里,物理接触不到=安全。这个假设在 2000 年没问题,在 2026 年有三个地方站不住了。
一是别墅的配电箱、弱电井并不是触不可及,装修工人、访客甚至前业主都可能接触到;二是 KNX/IP 网关一接,总线就和局域网连上了,攻击面从“墙里”扩大到“网里”;三是懂行的人把设备往总线上一挂,就能监听甚至注入报文——灯光窗帘是小事,门禁、安防布防可不是。
KNX Secure:两半,一句话
KNX 协会的答案叫 KNX Secure,分两半。
KNX IP Secure:保“路”。楼栋之间、IP 骨干网上的 KNX 报文全部套上加密壳,只有授权设备能读;隧道连接要密码;每次传输的报文都不一样,防重放攻击。
KNX Data Secure:保“话”。单个组地址的报文做 AES-128 加密,在 TP 双绞线和 RF 上都能用。可以只给敏感的组地址开,门禁、安防先上,普通灯光保持原样。
记住这个对应关系就行:IP Secure 管的是 IP 网络那一段,Data Secure 管的是总线报文内容本身。
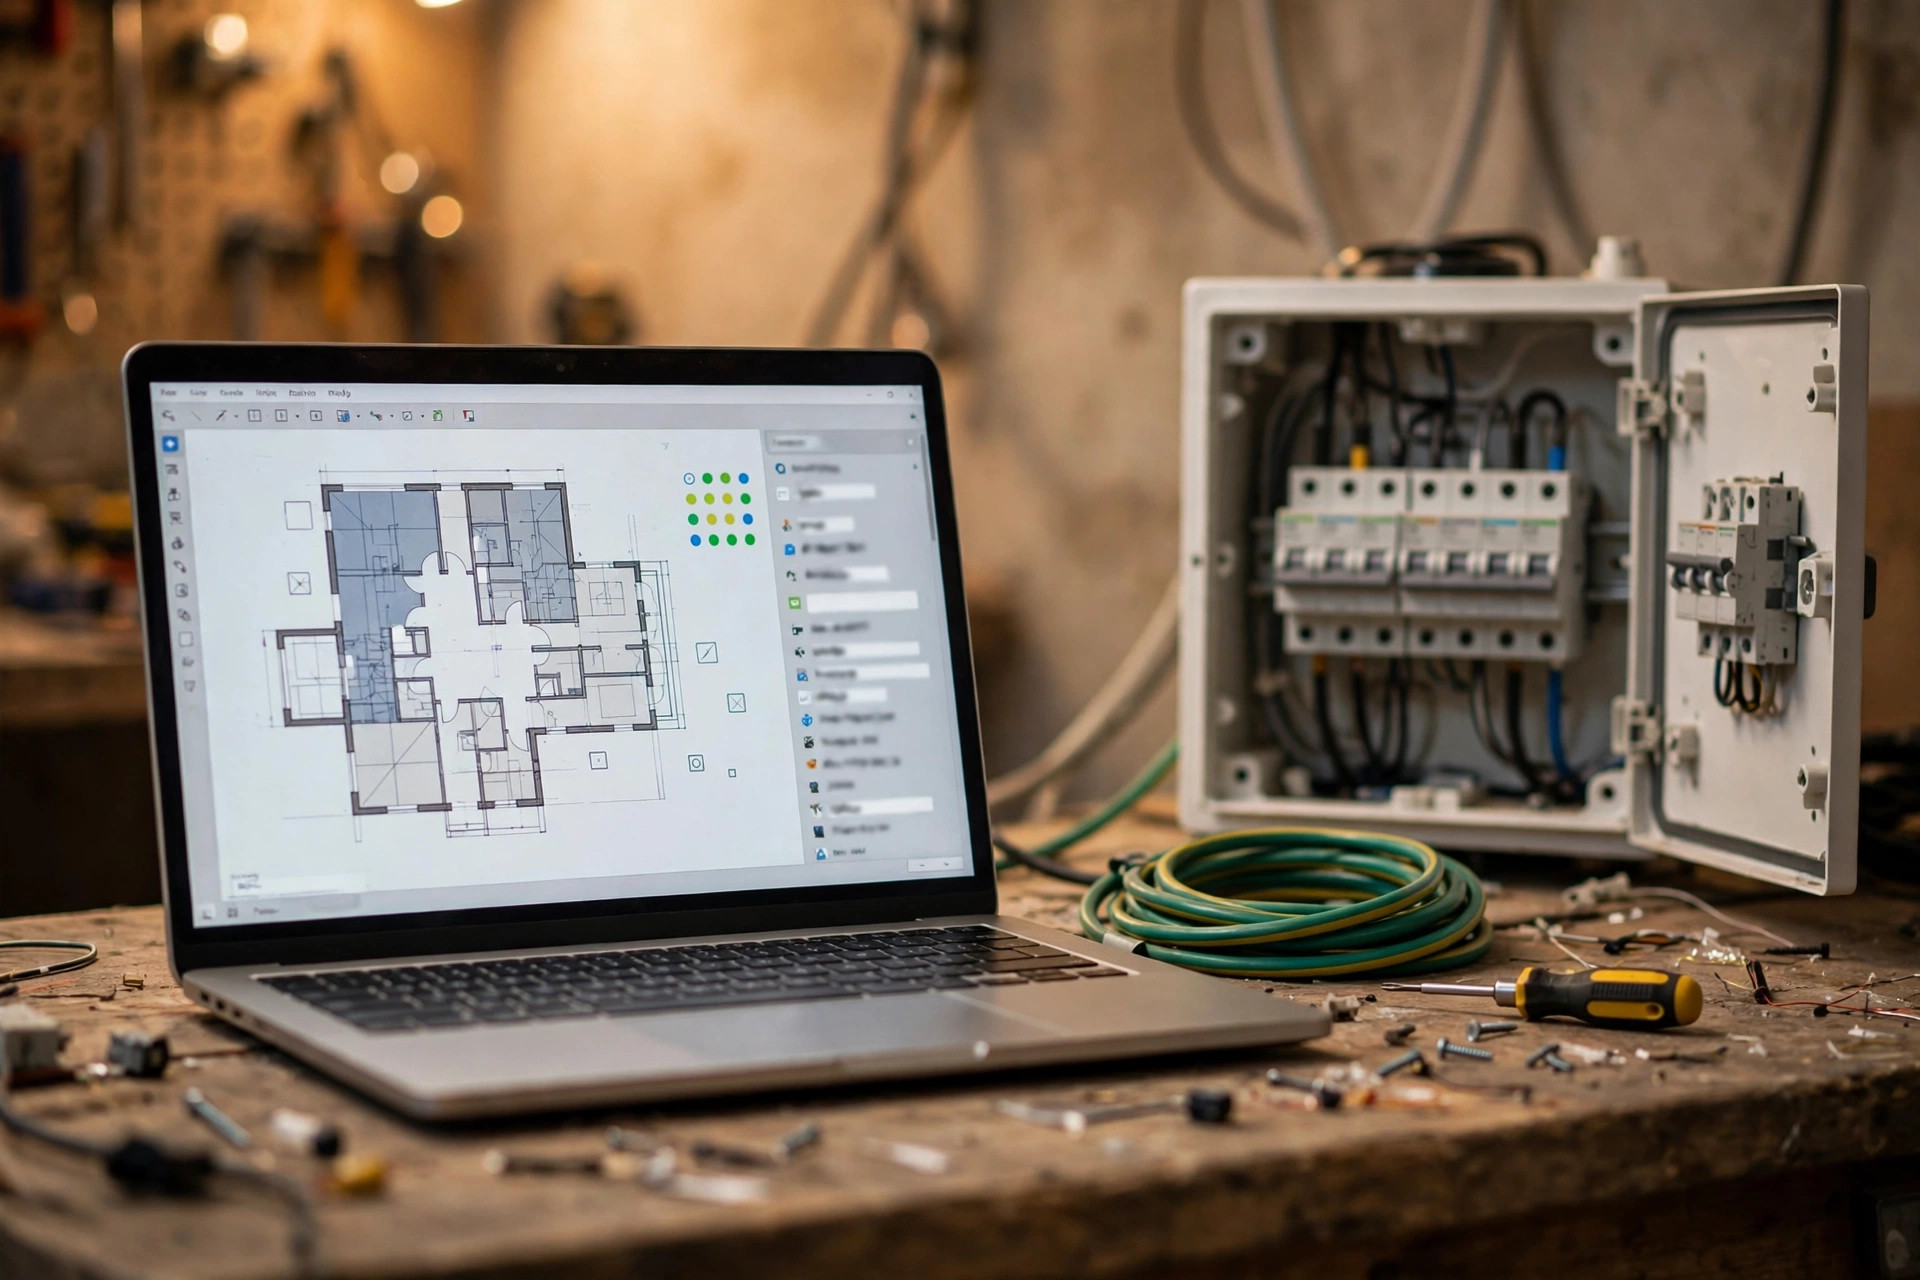
实战:ETS 里三件事
第一,先看设备支不支持。Secure 是设备的一项可选能力,老设备没有就是没有。混用系统要提前规划:开了 Secure 的组地址,只能和同样开了 Secure 的设备说话,明文设备和加密设备在同一个组地址上是互不理解的。
第二,FDSK 进 ETS。每台 Secure 设备出厂带一张密钥卡(Factory Default Shared Key,序列号加 16 位出厂密钥),扫进工程。第一步先给 ETS 工程设项目密码——ETS 就是整个系统的管理员,管理员没密码,后面全白搭。
第三,按组地址开 Data Secure,keyring 单独保管。建议用 ETS6,调试下载走安全通道。密钥可以导出成 .knxkeys 给可视化系统用,但这个文件和它的密码要分开保管、单独备份。密钥丢了,比不开 Secure 更麻烦——问就是血泪教训。
老项目怎么办
实话实说:老项目补 Secure,代价主要在换设备,不在人工。不支持 Secure 的执行器、传感器得换掉,Gira、ABB、MDT 这些主流品牌的新品基本都支持了。所以我们的建议一直是:新项目默认开,老项目结合改造节奏分批换,别指望“软件升级一下就行”。
今天早些时候写了 OpenAI 撤回 Astra 6.1 的事,讲的是 AI Agent 要有“边界感”。其实物理世界也一样:你家墙里那根总线,发的每一条报文都值得被认真对待。
家是最不该“裸奔”的地方——数字世界如此,物理总线也是。
—— R智能(中邦智能旗下品牌)