CSA Product Security 1.1 释放信号:智能家居采购不能只看功能表
CSA 推进 Product Security 1.1 这类产品安全标准,对智能家居项目来说不是一个遥远的行业新闻。它背后真正的提醒是:智能门锁、摄像头、网关、传感器和家电接入得越多,项目采购越不能只看功能表和价格表。
过去做智能化,很多客户关心设备是否好看、App 是否好用、协议是否支持 Matter、能不能接入 Apple Home、Google Home、SmartThings 或涂鸦生态。现在还要多看一层:设备有没有清晰的安全更新能力,漏洞响应是否可追踪,账号和本地网络边界是否设计清楚。
安全不是安防设备自己的事
项目里最容易被忽视的,是“普通设备”的安全风险。一个插座、一个空气质量传感器、一个小网关,看起来不像门锁和摄像头那么敏感,但它们同样接入家庭网络,也可能成为后期维护的风险点。
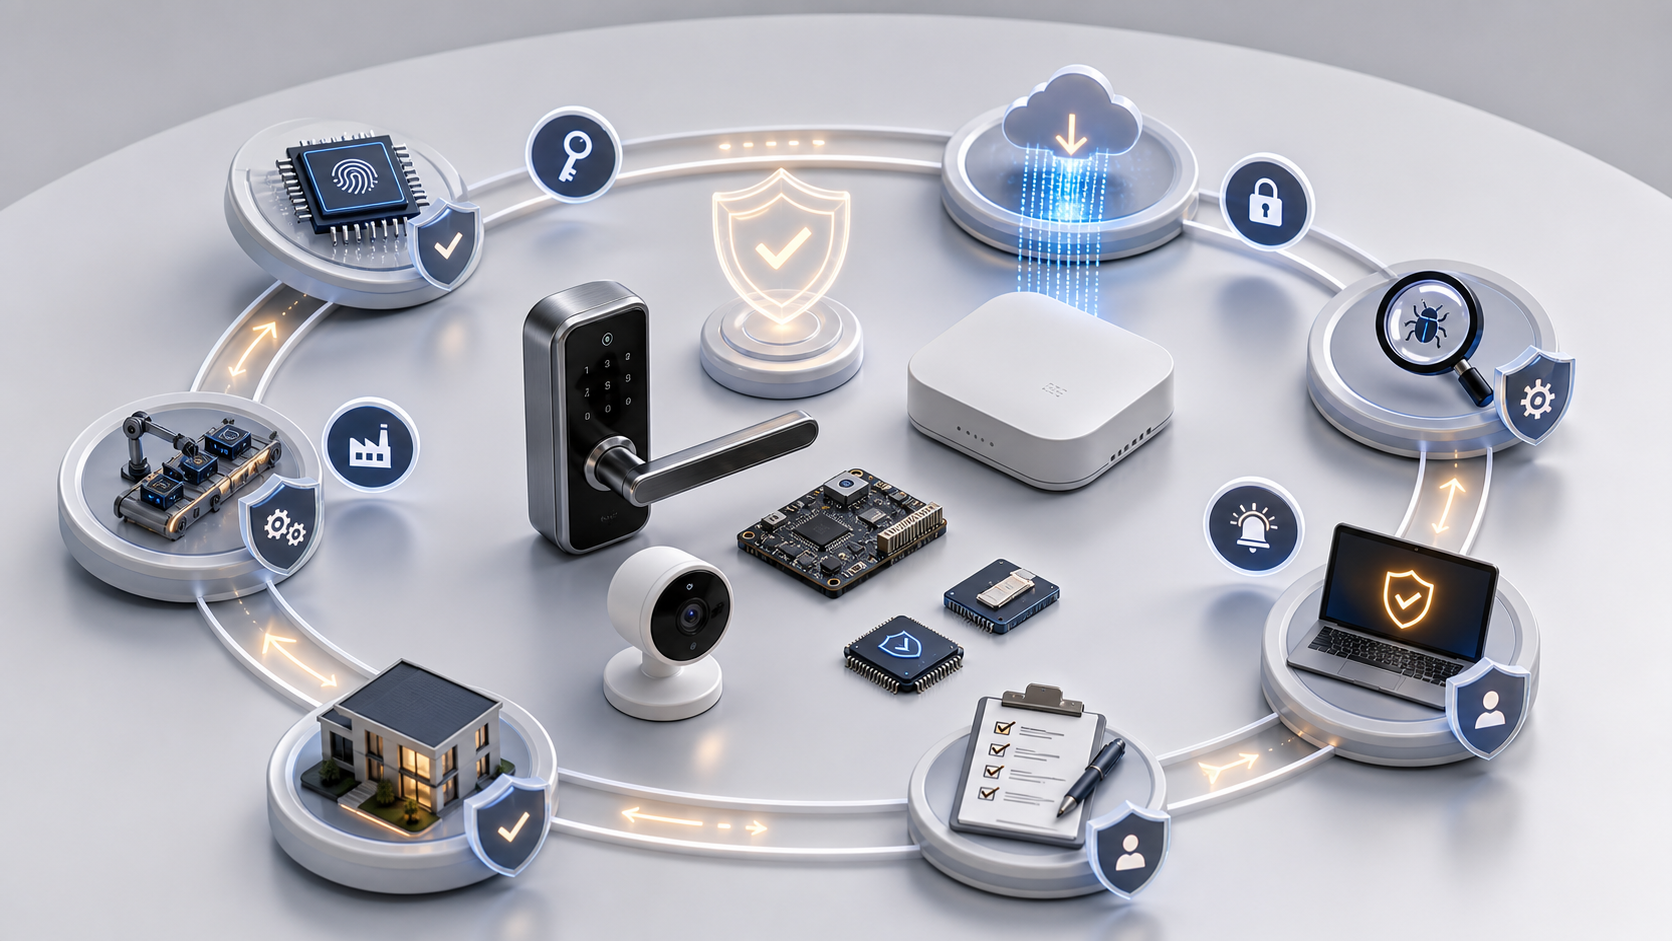
高端住宅和会所项目更应该把安全当作系统设计的一部分:设备采购、网络分区、账号权限、固件升级、远程维护、日志记录和交付验收,都要有明确流程。
采购要从功能清单走向生命周期
智能家居设备不是一次性装修材料。它会联网、会升级、会和云服务交互,也会随着家庭成员、使用习惯和平台规则变化而变化。只看“支持多少功能”,很容易忽略后期的更新、兼容和替换成本。
更专业的采购方式,是把设备放进生命周期里评估:是否有明确厂商支持,是否能更新,是否有安全声明,是否能被系统监控,是否便于后期替换。对别墅和商业空间来说,这些问题比一时的低价更重要。
R智能的项目建议
在 R智能的项目里,门锁、摄像头、网关、面板和传感器不会孤立采购。我们更关注它们进入项目后的角色:哪些设备进入核心控制网络,哪些设备进入访客或 IoT 网络,哪些动作允许远程执行,哪些权限必须本地确认。
CSA Product Security 1.1 的行业意义,正在于把“产品安全”变成智能家居长期交付的一部分。客户不需要理解每一个技术细节,但应该得到一个更稳的结果:系统可用、可维护、可升级,出现问题时能定位、能处理。